
Meer inzicht krijgen in de IT-kosten van gemeenten, het generieke deel van de privacyzaken in één keer organiseren en eisen dat gevoelige data niet ongevraagd de grens oversteken. Het zijn enkele van de voorstellen waar gemeenten aan werken in het kader van de 'collectivisering' van digitalisering.
Collectiviseringsplannen digitalisering krijgen vorm
Er wordt onder meer gewerkt aan een voorstel om onderling open te zijn over IT-kosten.
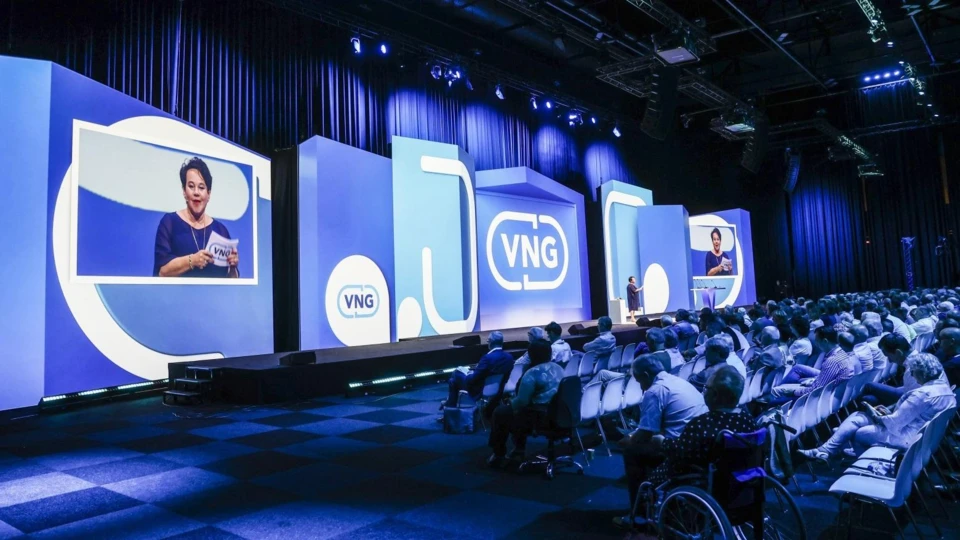
Vorig jaar stemden de gemeenten unaniem in met het VNG-voorstel voor ‘collectivisering’ van digitalisering. Onderwerpen als digitale veiligheid en autonomie zijn te groot om als individuele organisatie aan te pakken, is de consensus. Op de komende Algemene Ledenvergadering van de VNG op 30 september valt er nog niets te stemmen, maar de rapportage ‘Samen uit de startblokken’, die de leden ter kennisneming wordt aangeboden, geeft wel een beeld van de samenwerkingsplannen op het gebied van digitalisering. Binnenlands Bestuur licht er enkele uit.
Eisen voor datasoevereiniteit in de GIBIT
Het is een nachtmerriescenario dat tot een paar jaar geleden zeer onwaarschijnlijk werd geacht, maar waarmee een gemeente tegenwoordig serieus rekening moet houden: van de ene dag op de andere kun je niet meer bij gevoelige gegevens die een rol spelen in bedrijfskritische processen, omdat de regering van een ander land je leverancier daartoe opdracht geeft. Alles staat stil. En dan? Om dit scenario te voorkomen, willen gemeenten dergelijke gegevens uitsluitend nog opslaan of verwerken in cloud-oplossingen bij leveranciers die hun statutaire hoofdzetel in Nederland of Europese Unie hebben én niet onderworpen zijn aan dwingende wetgeving daarbuiten. Daarom wordt in VNG-verband gewerkt aan een voorstel om de eisen voor datasoevereiniteit formeel te verankeren in de Gemeentelijke Inkoopvoorwaarden bij IT (GIBIT). Deze eisen voorkomen dat gegevens en processen ongevraagd over de grens gaan. En evenmin kan het nog zo zijn dat een leverancier of een andere overheid besluit dat de gemeente de toegang tot de eigen gevoelige gegevens verliest.
Samen ict-leveranciers controleren
De Cyberbeveiligswet vereist dat gemeenten hun ict-leveranciers controleren ten aanzien van informatiebeveiliging en privacy. Dat kunnen ze 342 keer apart gaan doen, maar dat is niet erg efficiënt. Binnen het project Samen Controleren werken de gemeenten aan een collectieve aanpak voor het controleren van ict-leveranciers. Vorig jaar vond een pilot plaats, nu wordt gewerkt aan een voorstel om Samen Controleren netjes te organiseren. Digitale veiligheid is sowieso een onderwerp dat zich goed leent voor collectieve voorzieningen, blijkt uit de rapportage. Denk aan de informatiebeveiligingsdienst, maar ook aan alternatieve communicatievoorzieningen, terugvalopties voor kritieke dienstverlening en crisisbeheersing.
Het uitgangspunt voor privacy is ‘centraal waar het kan, lokaal waar het moet’.
Centraal Privacy Office
Ook op het gebied van privacy kunnen gemeenten veel meer samen doen. Aan de ene kant hebben ze weliswaar lokale verantwoordelijkheden die ze niet uit handen kunnen geven, maar aan de andere kant zijn er ook veel zaken precies hetzelfde in gemeente A en gemeente B. Er valt veel tijd te besparen met standaard-DPIA’s, modelbeleid, verwerkersovereenkomsten en juridische ondersteuning bij nieuwe wet- en regelgeving. Die tijd kan worden gestopt in gemeentespecifieke vraagstukken, redeneert de VNG. Het uitgangspunt is dan ook ‘centraal waar het kan, lokaal waar het moet’.
Een Centraal Privacy Office (CPO) zou de producten, kennis en expertise moeten onderhouden die door gemeenten worden gedeeld. Het concept voor een CPO is uitgewerkt als businesscase en besproken met tientallen gemeenten. Een eerste voorstel krijgt steun uit de betrokken gemeenten en van de Autoriteit Persoonsgegevens.
Inzicht in de IT-spend
Wat geven al die gemeenten nou eigenlijk uit aan IT? Digitaliseringskosten is een notoir glibberig onderwerp waar niemand echt grip op heeft. Dat kan en moet anders, stelt de VNG. Vandaar dat er een voorstel in de maak is om inzicht in de IT-spend mogelijk te maken. Daarbij hoort de principe-uitspraak dat spendinzicht een bestuurlijke prioriteit is en gemeenten de relevante informatie onderling willen delen. Omdat dit best spannend is, wordt gewerkt aan randvoorwaarden die zekerheid en comfort moeten bieden. Die zekerheid zit ook in geleidelijkheid: eerst is er een pilot met 10-20 gemeenten, daarop volgt een evaluatie en dan een uitwerking die leidt tot een volgende beslissing voor de ALV.
Tijdens de Algemene Ledenvergaderingen in december 2026 en in juni 2027 kunnen de leden beslissen over (delen van) de plannen.

Plaats als eerste een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.